AWS Client VPN 네이티브 Transit Gateway 연결 검증
2026년 4월에 출시된 AWS Client VPN의 Transit Gateway 네이티브 연결을 서울 리전에서 직접 검증한 기록입니다. 검증 대상은 엔드포인트를 Transit Gateway에 바로 연결했을 때 클라이언트 소스 IP가 SNAT 없이 보존되는지와, 관련 동작·제약입니다.
이 문서는 AWS 공식 문서가 아닙니다. 개인이 직접 실습하고 정리한 기록이며, Amazon Web Services(AWS)의 입장을 대변하지 않고 AWS의 검토나 보증을 받지 않았습니다. 내용은 2026-10-25 기준이며, 이후 서비스나 문서가 바뀌면 달라질 수 있습니다. 정확한 정보는 AWS Client VPN 관리자 안내서 등 AWS 공식 문서를 확인하세요.
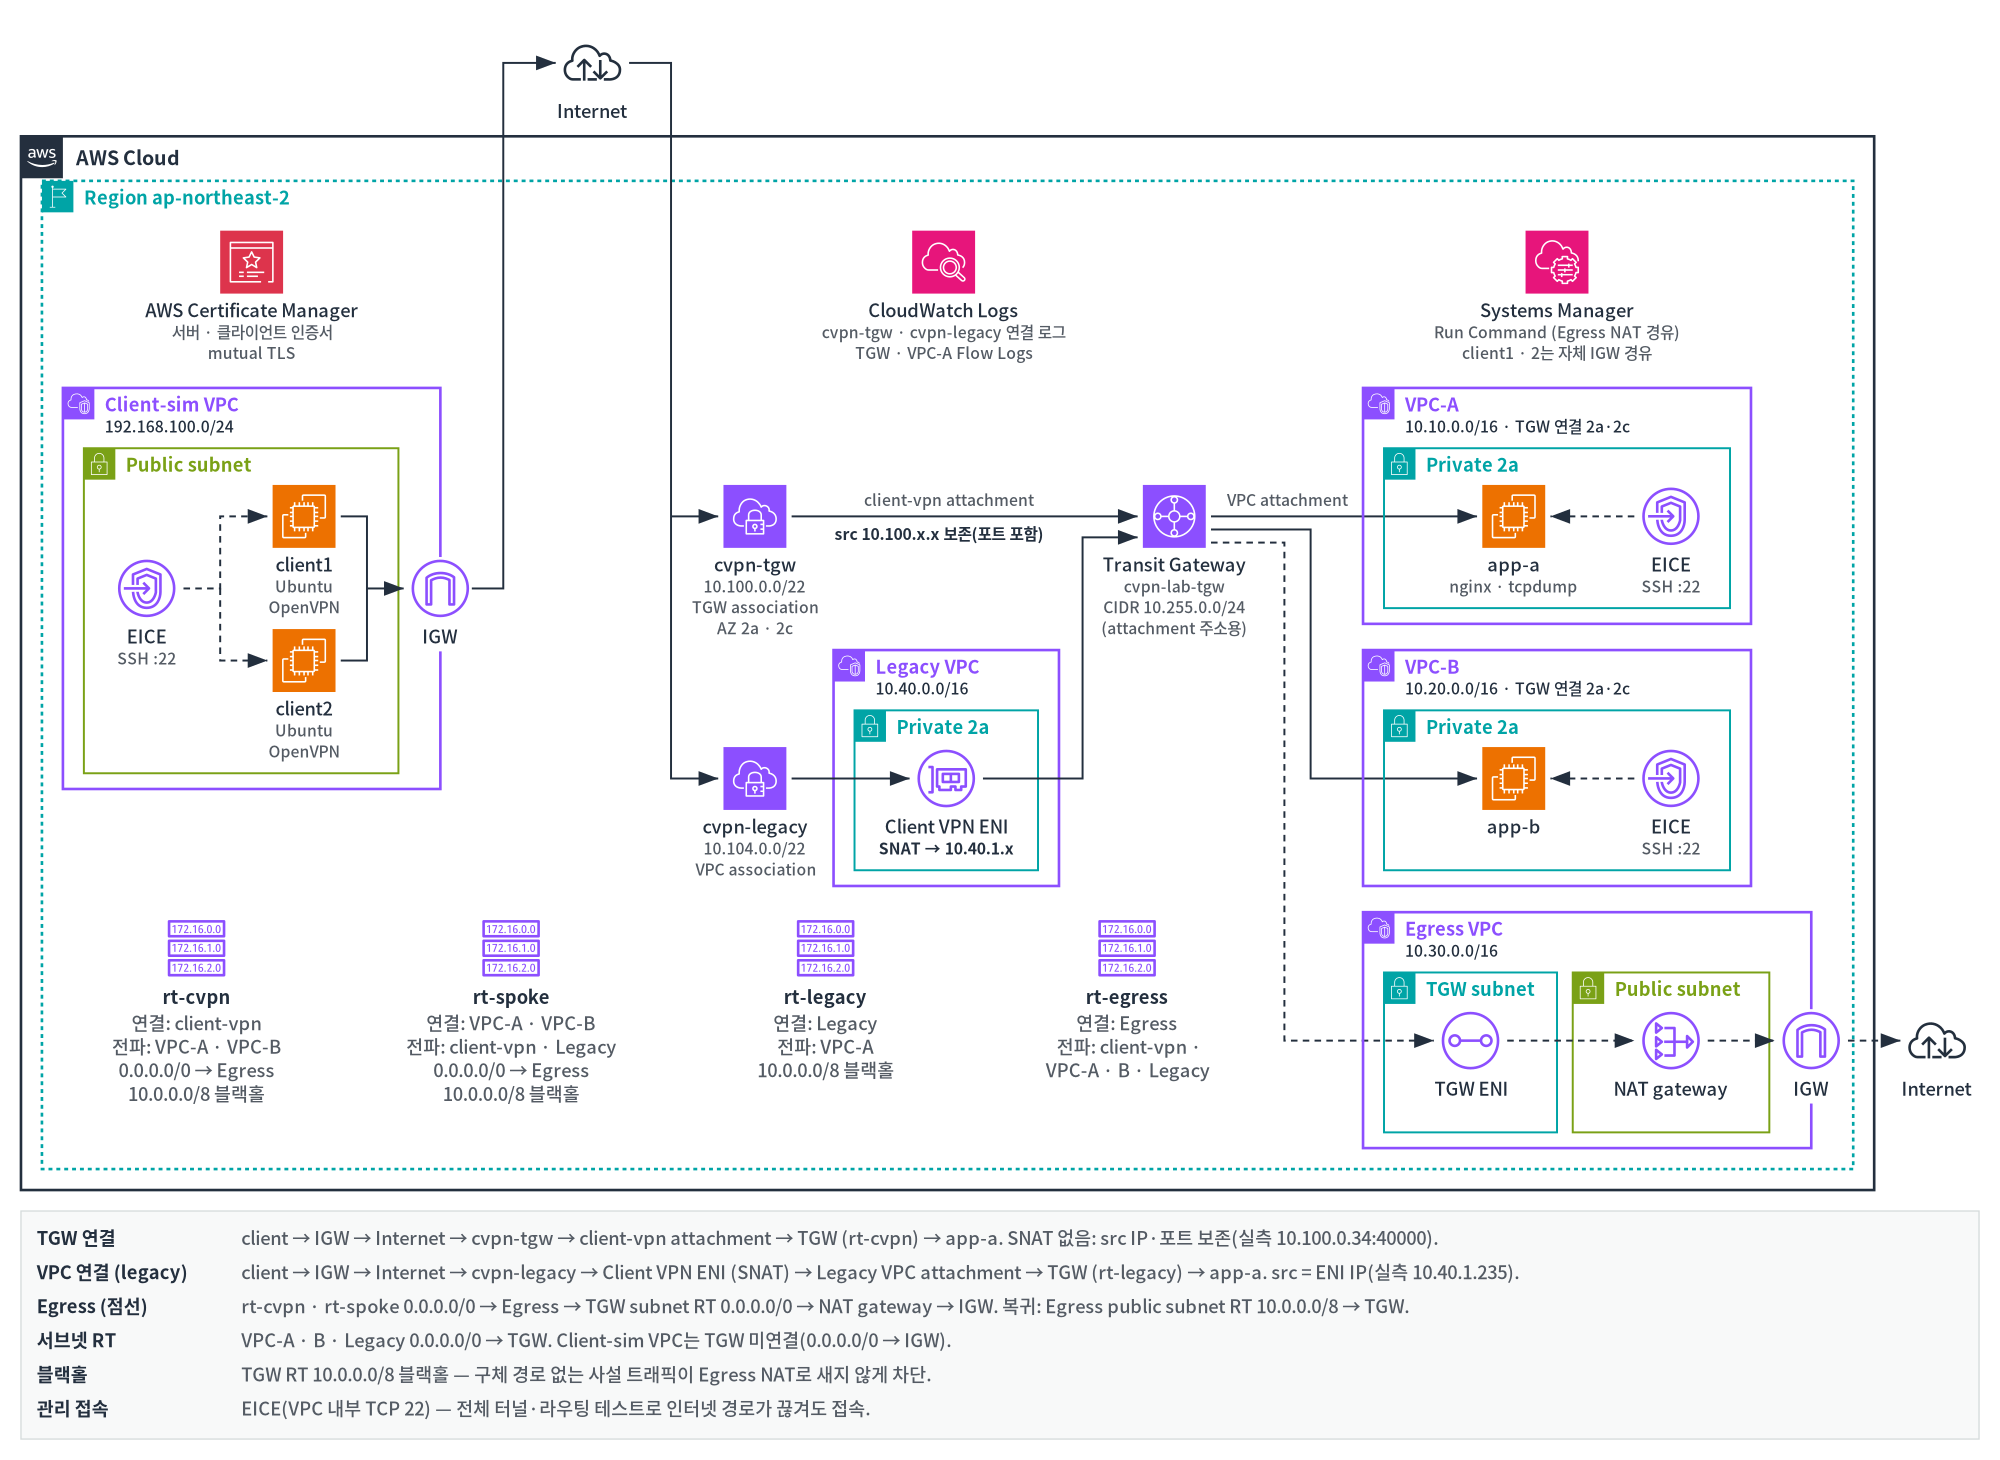
결과 요약
- 소스 IP 보존을 확인했습니다. 목적지 서버 응답, 서버 로그, 패킷 캡처, TGW·VPC 흐름 로그 모두에서 client IP와 소스 포트가 그대로 보였습니다. 같은 서버에 기존 VPC 연결 방식으로 접속하면 소스가 호스팅 VPC의 ENI IP로 바뀝니다.
- 공식 문서·블로그와 다른 점 3건
- 문서의 CLI 예시 옵션(
--transit-gateway-id,--availability-zone-list)이 실제 CLI에 없습니다. 실제로는--transit-gateway-configuration을 씁니다. - 전체 터널에는 권한 부여 규칙 외에 0.0.0.0/0 라우트도 필요했습니다.
- VPC 리졸버(VPC CIDR +2)가 TGW 연결로도 응답했습니다.
- 문서의 CLI 예시 옵션(
- 문서에 없는 동작 2건
- TGW 설정과 VPC/SG를 함께 지정하면 거부는 되지만
InternalError가 반환됩니다. - VPC나 TGW CIDR과 겹치는 클라이언트 CIDR도 API가 막지 않습니다.
- TGW 설정과 VPC/SG를 함께 지정하면 거부는 되지만
- 운영 시 주의할 점
- 엔드포인트가 사용 가능해지기까지 약 20분 걸립니다.
- 권한 부여 규칙을 추가하거나 라우트를 지우면 접속 중인 세션이 리셋됐습니다.
- 연결 로그는 약 17~23분 늦게 들어옵니다.
문서
| 문서 | 내용 |
|---|---|
| 기능 정리 | 기능 개요, 동작 아키텍처, 주요 특징, 제약 사항(실측 반영), 운영 시 주의할 동작, 요금, 출처 |
| 테스트 계획 | 테스트 환경, 비용, 구축 절차, 테스트 케이스 T01~T14, 정리 |
| 테스트 결과 | 테스트별 결과, 증거, 문서와의 차이, 설계 권고 |
재현용 코드
같은 실습 환경을 만드는 CloudFormation 템플릿과 스크립트를 infra/와 scripts/에 두었습니다. 모든 자원은 새로 만들고 Project=cvpn-lab 태그를 붙입니다. 비용은 서울 리전 기준 시간당 약 $0.84~0.91입니다.
export AWS_PROFILE_NAME=<your-profile> EXPECTED_ACCOUNT=<your-account-id>
cfn-lint infra/*.yaml
scripts/10-certs.sh
scripts/20-network.sh
scripts/30-endpoint-tgw.sh        # 실측 44분(엔드포인트 22분, 라우트 누락 복구 포함)
scripts/35-endpoint-legacy.sh     # 30과 병렬 실행 가능
scripts/40-vpn.sh client1 tgw up
scripts/ssm.sh client1 'curl -s http://10.10.1.10/'   # seen_src=10.100.x.x 이면 IP 보존
scripts/90-cleanup.sh             # 실습 후 전체 삭제
- 템플릿과 스크립트의 AZ·CIDR 기본값은 서울 리전(
ap-northeast-2a·2c)에 맞춰져 있습니다. 다른 리전에서는infra/*.yaml의 AZ 매개변수도 함께 바꾸세요. - 배포 스크립트는 커밋·push되지 않은 변경이 있으면 멈춥니다. ZIP으로 내려받지 말고 git으로 clone하거나 fork해서 실행하세요.
- 스크립트는 Linux(GNU coreutils) 기준입니다.
AWS, Amazon Web Services, AWS Client VPN, AWS Transit Gateway 및 관련 명칭은 Amazon.com, Inc. 또는 그 계열사의 상표입니다. 이 저장소는 AWS와 관련이 없습니다.